Er is een aanname die hardnekkig blijft bij ondernemers: als de techniek maar goed staat, firewall, antivirus, backups, dan zit de beveiliging goed. De cijfers zeggen iets anders. Volgens de Verizon 2026 Data Breach Investigations Report was de menselijke factor betrokken bij 62% van alle databreaches. Niet ontbrekende technologie, maar gedrag, keuzes en processen.
Dat betekent niet dat techniek er niet toe doet. Updates, MFA en netwerksegmentatie blijven de basis, zonder dat sta je letterlijk met de deur open. Maar een bedrijf dat alleen in tools investeert en niets in bedrijfsvoering, koopt met een lek dak een dweil: de volgende aanval komt binnen via een mens, niet via een systeem.
Een derde techniek, twee derde bedrijfsvoering
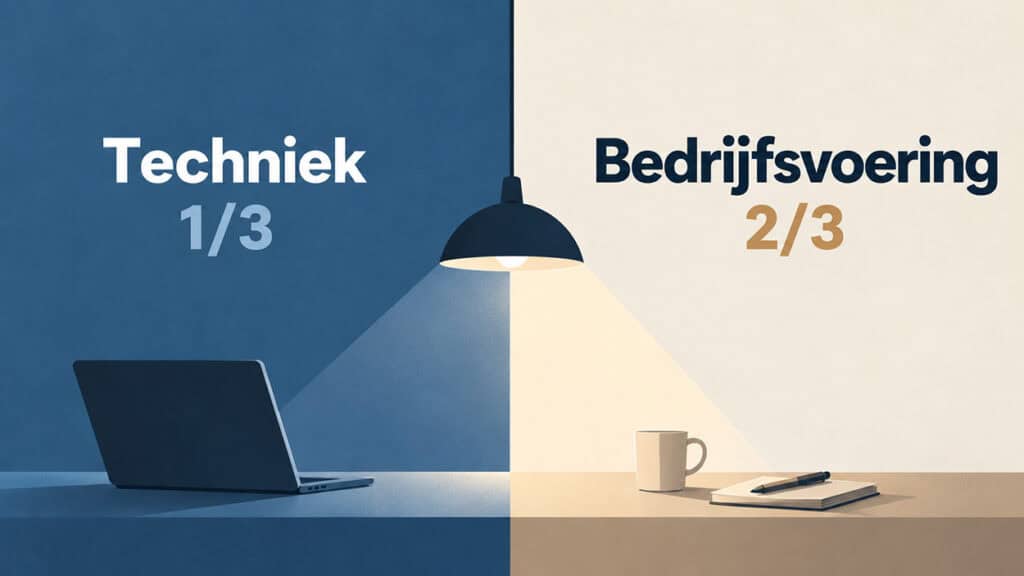
Een praktische vuistregel: reken op ongeveer een derde techniek, twee derde bedrijfsvoering. Bedrijfsvoering betekent hier concreet: wie mag wat in je systemen, hoe verifieer je een ongewoon betaalverzoek, hoe train je mensen op het herkennen van social engineering, inclusief deepfake-audio, en wie doet wat als het toch misgaat. Dat laatste, een incident response plan, ontbreekt bij de meeste MKB-bedrijven volledig, terwijl het net zo essentieel is als een brandblusser die niemand ooit gebruikt maar wel klaar moet hangen.
Waarom dit voor KNDIT het uitgangspunt is
Dit is ook precies waarom wij bij KNDIT cyberbeveiliging niet als losse tool verkopen. Onze beveiligingsabonnementen zijn opgebouwd rond dat uitgangspunt: technische maatregelen als basis, met beleid, verificatieprocedures en bewustwording als het deel dat het verschil maakt op het moment dat het erop aankomt. Wil je weten hoe jouw bedrijf op dat vlak ervoor staat, een kort gesprek geeft vaak al genoeg beeld om te zien waar de grootste winst te halen is.