Kunstmatige intelligentie heeft cybercriminelen niet per se nieuwe trucs gegeven. Het heeft vooral hun bestaande trucs sneller, geloofwaardiger en toegankelijker gemaakt. Voor een ondernemer betekent dat: de risico’s die je al kende, phishing, factuurfraude, ransomware, zijn niet verdwenen. Ze zijn alleen effectiever geworden.
Hoe zetten aanvallers AI in?
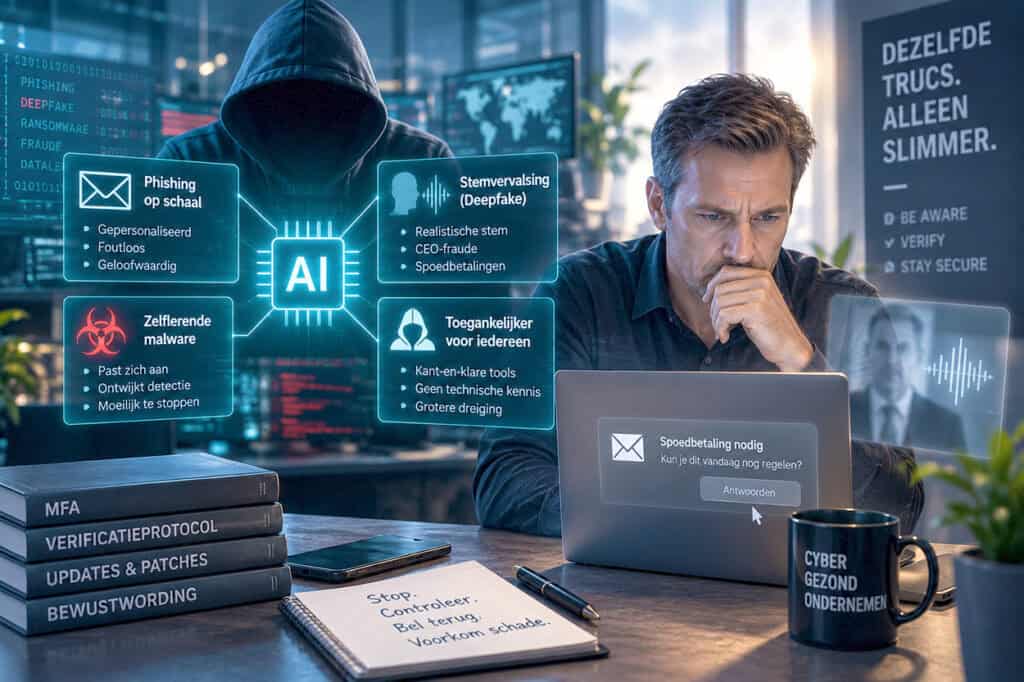
Ten eerste voor phishingmails op schaal. Waar een aanvaller vroeger honderden generieke mails stuurde, kan een taalmodel nu duizenden gepersonaliseerde berichten schrijven, foutloos, in de juiste toon en afgestemd op de branche of functie van het slachtoffer. De klassieke tips, let op spelfouten, een onpersoonlijke aanhef, gaan daardoor minder op.
Ten tweede voor stemvervalsing. Met een paar seconden audio, bijvoorbeeld uit een LinkedIn-video of podcast, kan iemand een directeur of financieel medewerker overtuigend imiteren aan de telefoon. Dit voedt een opmars van CEO-fraude: een spoedopdracht om een betaling te doen, in de stem van de echte baas.
Ten derde voor malware die zichzelf aanpast. Zogeheten polymorfe malware herschrijft continu zijn eigen code, waardoor traditionele antivirussoftware de dreiging niet herkent.
Ten slotte maakt dit alles criminaliteit toegankelijker. Tools zoals WormGPT bieden kant-en-klare aanvalsassistentie aan mensen zonder technische kennis. Je hoeft geen programmeur meer te zijn om een geloofwaardige aanval op te zetten.
De cijfers
Phishing is verantwoordelijk voor meer dan een derde van alle incidenten waarbij de initiele toegang is vastgesteld. 59% van organisaties kreeg in het afgelopen jaar te maken met een deepfake-aanval. En zodra een aanvaller binnen is, duurt het gemiddeld nog maar 29 minuten voordat hij zich verder door het netwerk beweegt. Er is dus weinig tijd om een fout te herstellen nadat die is gemaakt.
Waar moet je als ondernemer op letten?
Zet MFA, multifactorauthenticatie, overal aan waar het kan. Een gestolen wachtwoord alleen is dan niet meer genoeg.
Maak een vast verificatieprotocol voor betalingen en overboekingen: terugbellen op een bekend nummer, niet het nummer uit de verdachte mail of het telefoontje zelf, een codewoord, en het vier-ogen-principe bij grotere bedragen. Dit is de meest praktische bescherming tegen stemvervalsing, omdat je niet vertrouwt op wat je hoort, maar op een vaste procedure.
Blijf patchen. Onopgeloste kwetsbaarheden in bijvoorbeeld Windows, netwerkapparatuur of automatiseringstools blijven een van de grootste toegangspoorten, AI of niet.
En pas de bewustwordingstraining van je team aan: het gaat niet meer alleen over verdachte mails herkennen, maar ook over deepfake-audio en -video, en over het normaliseren van even een stap terug doen bij ongewone verzoeken, ook als de stem of toon overtuigend klinkt.